大切な制限事項
- 選択した対象を静的に検査します。検出結果やスコアだけでは安全性を判断できません。
- 元のファイルは変更しません。対象外、読み取り不能、大容量、バイナリなどの内容は別途確認が必要です。
- Swiftパッケージは一覧化します。既知の脆弱性情報は手動で確認してください。
ソフトウェアの配布前に、秘密情報の混入や開発用設定をMacでチェック。
公開情報の確認日:2026-11-10 · 価格・配信地域はストアでご確認ください。
個人開発者や小規模チーム向け。配布予定のファイルを選ぶと、秘密情報に似た値や開発時の設定など、公開前に見直したい項目がまとまります。
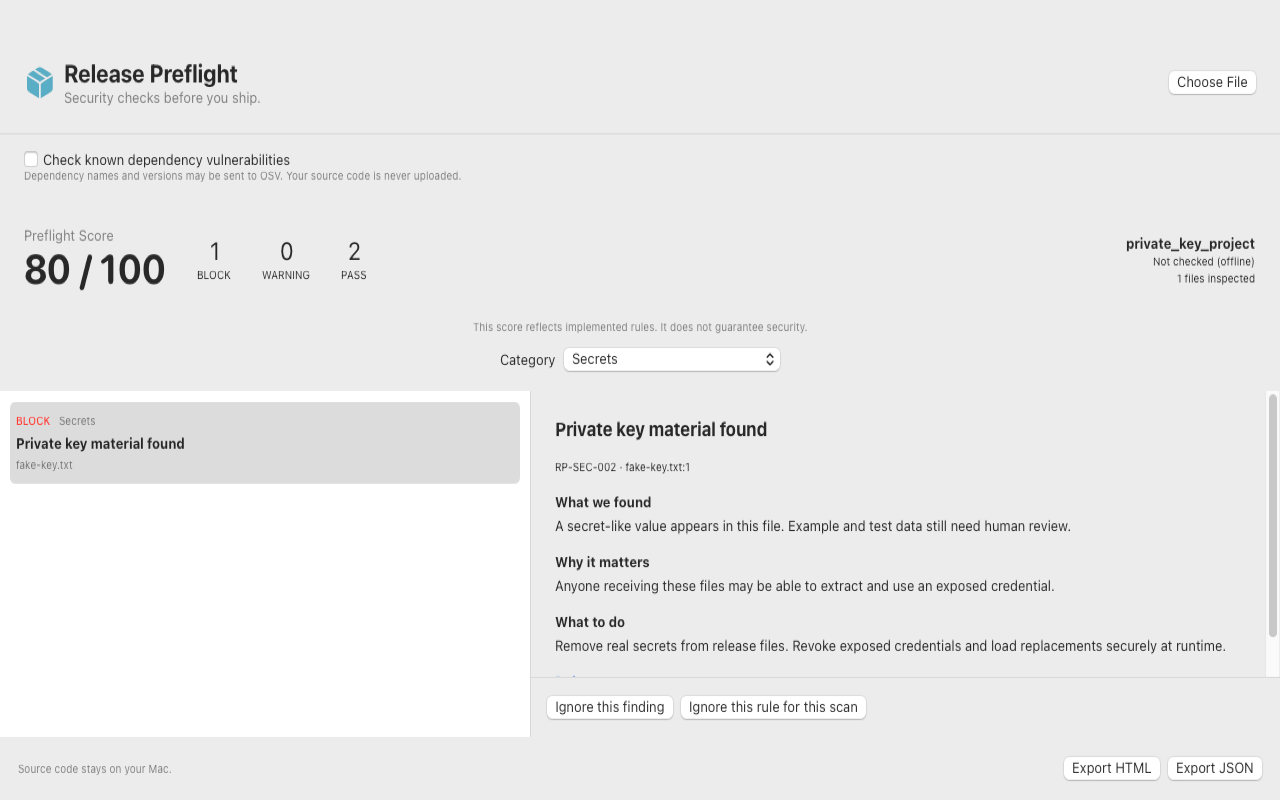
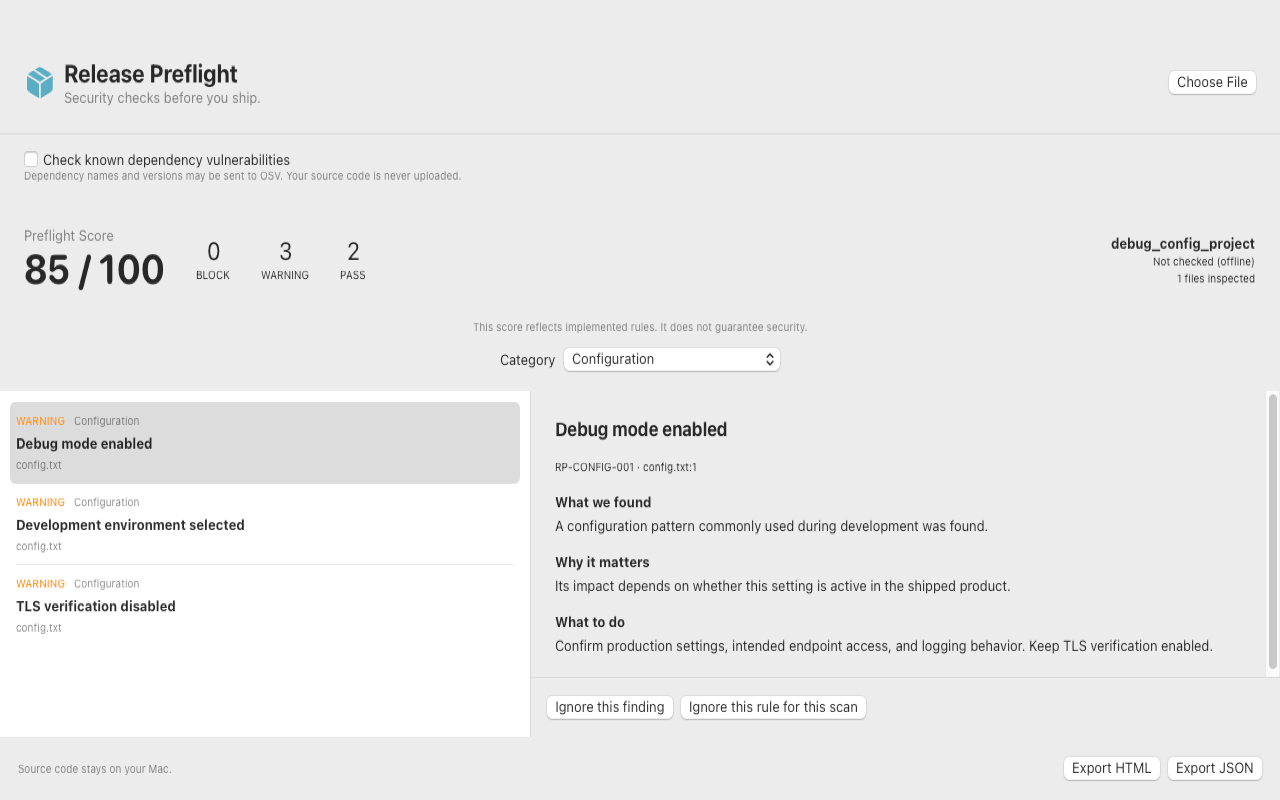
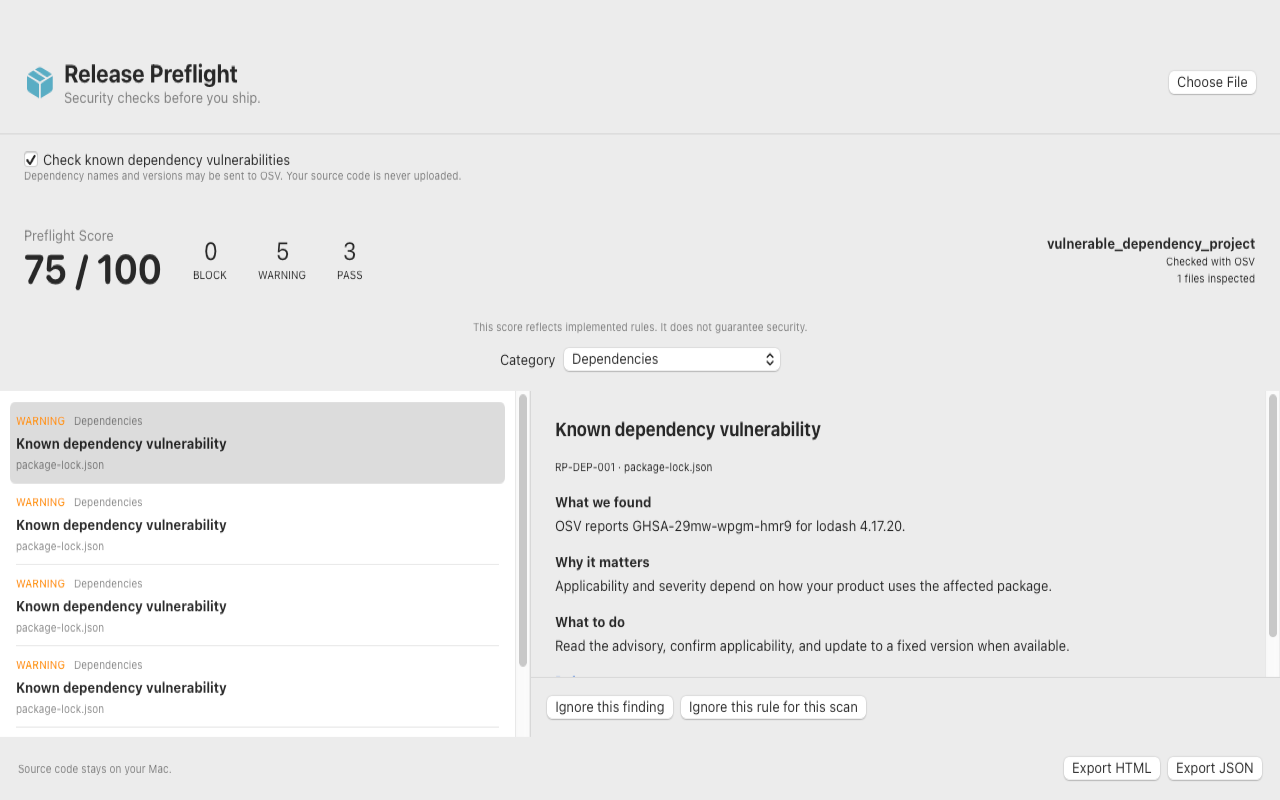
ソースコードやファイル内容はMacの外へ送信しません。OSVへの照会は初期状態ではオフです。有効にすると、パッケージの種類・名前・バージョンと、照会に必要なページング情報を送信します。通信時にはOSVに接続元IPアドレスが伝わります。
このアプリのプライバシーポリシー ↗はい。通常の検査はMac内で完結します。OSVで依存関係の情報を照会する場合のみ、検査時にインターネット接続が必要です。
検査は読み取り専用です。ZIPは展開せずに読み取り、対処が必要な箇所は結果を見ながら手動で修正します。
実装済みのルールと、任意で有効にしたOSV照会の範囲で確認できます。アプリの実行時の動作や、報告されたアドバイザリが実際に当てはまるかは別途確認してください。
アプリ名・OS・状況を添えてお問い合わせください。